

Flipote
Level 3
Level 2
Level 1
- 25 Nov. 2011
- 182
- 85
- 934

Rejoignez MoonBot avec Cheat-Gam3, le bot pensé pour Dofus Retro !
Préambule
Bonjour, je m’apprête à écrire ce petit article pour sensibiliser les utilisateurs de Snowbot et Ankabot, ce n'est en aucun cas un tutoriel de Hacking.
En effet, ces deux logiciels, l'un s'appuyant sur le code source de l'autre (je ne cherche pas à savoir lequel est fautif) sont un danger pour vos comptes enregistrés.
I - Un utilisateur lambda
Lors de la première utilisation d'un de ces deux logiciels, votre antivirus le détecte vous devez donc mettre en place une exception pour lancer le programme (premier problème).
Deuxièmement, ces logiciels nécessitent les droits Administrateur pour les utiliser, ce qui donne encore plus de liberté au programme et à ce qui est exécuté depuis celui-ci.
II - Nos comptes sauvegardés
Si vous êtes un utilisateur de ces logiciels, vous savez que vos comptes sont sauvegardés.
Pour déterminer cela, on va faire quelque chose de très simple :
-On lance Snowbot ou Ankabot
-On se met sur l'interface d'ajout d'un compte
-On débranche le RJ45 ou on coupe le wifi
-On ferme le logiciel
-On rebranche internet
-On ré-ouvre le logiciel
Magie ! Notre compte apparaît donc ces informations sont stockées sur notre ordinateur (je ne peut pas certifier qu'elles ne sont pas également envoyées vers un ou des serveurs, c'est techniquement possible).
Bon maintenant, il faut trouver le fichier dans lequel sont stockés nos comptes.
Pour ce faire, on va utiliser une petite commande magique depuis le répertoire AppData (ce genre d'informations sont généralement stockées ici mais pour dofus par exemple, elles sont chiffrées) :
Code:
grep -RnI "UnDesNomsDeCompteSauvegardé"On obtient un résultat significatif : l’occurrence a été trouvée dans "C:/Users/USER/AppData/Local/Snowbot.exe_Url_f5x2y5wzbqysmcmdjuq1xukgd11342l5/1.0.0.0/user.config"
Ok maintenant qu'on connait l'emplacement du fichier contenant nos comptes, on va pouvoir passer à la suite.
III - Exploitation du fichier de comptes
Ok donc maintenant qu'on a bien avancé, on va pouvoir parler du Lua, le langage de programmation utilisé dans la conception de trajet.
Bon il faut savoir qu'on a pas le droit d'utiliser toutes les bibliothèques Lua, on peut en importer en revanche mais la personne qui executera votre trajet devra aussi l'importer pour que le script run correctement.
Il y a une bibliothèque native qu'on peut utiliser dans un trajet Lua sur Snowbot ou Ankabot : OS.
Entre autre, cette library nous permet d'utiliser la fonction :
Code:
os.execute(cmd)Je vous le donne en mille, cette ligne permet d'exécuter une commande système. En se débrouillant correctement et sans trop réfléchir, on peut via une commande, lire le fichier dont on a parlé précédemment et rediriger le résultat de cette lecture dans un fichier. Une personne mal intentionnée peut donc facilement récupérer une partie du contenu du fichier représentant vos comptes sauvegardés vers un fichier annexe.
Toutefois, vu la commande que nous avons utilisé toute à l'heure, il faut connaître au moins un nom de compte pour trouver ce fichier mais pas de soucis, le logiciel de botting nous aide déjà pour ça !
Pour Snowbot par exemple :
Code:
function getAnAccountUsername()

    print("[getAnAccountUsername]")

    local accounts = snowbotController:getLoadedAccounts()

    for k,account in pairs(accounts) do
        return account.getUsername()
    end
end
Enfin, on a accès à la bibliothèque IO sans l'importer. Entre autre, cela va nous permettre de lire un fichier avec :
Code:
local file = io.open (path, "rb")IV - Envoyer vos données vers l'extérieur
Bon on a récupéré les données de la personne que l'on souhaite pirater, mais maintenant il faut envoyer ces données quelque part afin de les sauvegarder.
Là encore, le logiciel de botting et toutes ses fonctionnalités vont nous aider. En effet, si on se rapporte à leur documentation, on peut voir la chose suivante :
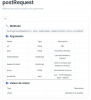
De cette manière, je peux facilement construire une API qui va récupérer les informations (vos comptes dofus) depuis le trajet vers un serveur (mon ordinateur par exemple).
Et voilà, vos comptes ont atterri entre les mains d'un pirate. Et croyez moi que c'est bien plus lucratif que faire ses propres kamas en bottant ou encore vendre des trajets.
V - Pour aller plus loin/Ma solution
Je ne vais pas vous donner le code de ma solution mais juste vous montrer ce que j'ai fait.
Ici, on a les différentes fonction que j'ai codé et que je vais insérer dans TOUS mes trajets avant de créer un faux compte sur le forum et de prétendre à un gros leak de trajets (les trajets seront obfusqués).
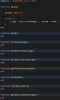
De plus et comme précisé plus haut, les trajets effectuant ces actions sont obfusqués c'est à dire qu'il sont illisibles à l'oeil nu mais qu'ils fonctionnent quand même.
VI - Conclusion
Ces quelques lignes ont pour but de sensibiliser les utilisateurs et surtout les jeunes utilisateurs de ces logiciels. Faites attention à ce que vous téléchargez. La sécurité informatique est un vrai sujet et les gens ne sont pas suffisamment sensibilisés sur celui-ci.
Il existe tout un tas d'autres solutions, notamment des solutions open source avec lesquelles vous avez une meilleure visibilité de ce qui est exécuté sur votre ordinateur.
Aussi, je vous conseil à TOUS de vous mettre à coder vos propres trajets. D'une part, vous allez apprendre tout un tas de choses dans le monde de l'informatique et d'autre part, vous serez satisfait de votre travail. Également, vos solutions (trajets) seront aux petits oignons et malléables.


 .

